数据安全共享交换平台
数据安全共享交换平台面向“数据方不敢、不愿、不便共享”的痛点,以隐私计算与区块链为底座,坚持“数据不出域、数据可用不可见、数据与模型解耦”的理念,让模型到数据侧完成计算、仅输出业务结果,在保障数据主权、安全合规的前提下,构建起数据供应、应用开发、服务访问与监管审计协同运作的可信数据流通生态。
- 数据不出域,仅逻辑共享,本体始终留在数据拥有方;
- 数据可用不可见,模型到数据侧计算后回传结果;
- 供需开三者分离,保障数据主权与权益分配;
- 隐私计算加区块链,实现确权、留痕与防篡改;
- 统一数据目录与上架审核,规范开放流程;
- 覆盖供应、开发、访问、监管全流程生命周期管理;
| 数据目录管理 | 汇聚各数据方资产,形成统一数据目录与可开发资源视图。 | 数据上架审核 | 对数据源、接口、敏感等级进行登记、分类分级与发布审批。 |
|---|---|---|---|
| 隐私计算编排 | 将分析模型分发至数据节点,在沙盒/隔离环境内完成联合计算。 | 区块链存证 | 对数据确权、授权、调用、结果输出等动作上链留痕。 |
| 授权访问管控 | 按角色配置数据服务访问权限,限定使用范围与输出边界。 | 应用开发沙盒 | 为开发者提供隔离计算空间,免拷贝原始数据即可建模。 |
| 监管审计 | 面向平台管理者与第三方监管方,展示流向、风险与操作轨迹。 | 流通角色协同 | 支撑数据供应方、开发者、使用者、监管方多方协作。 |
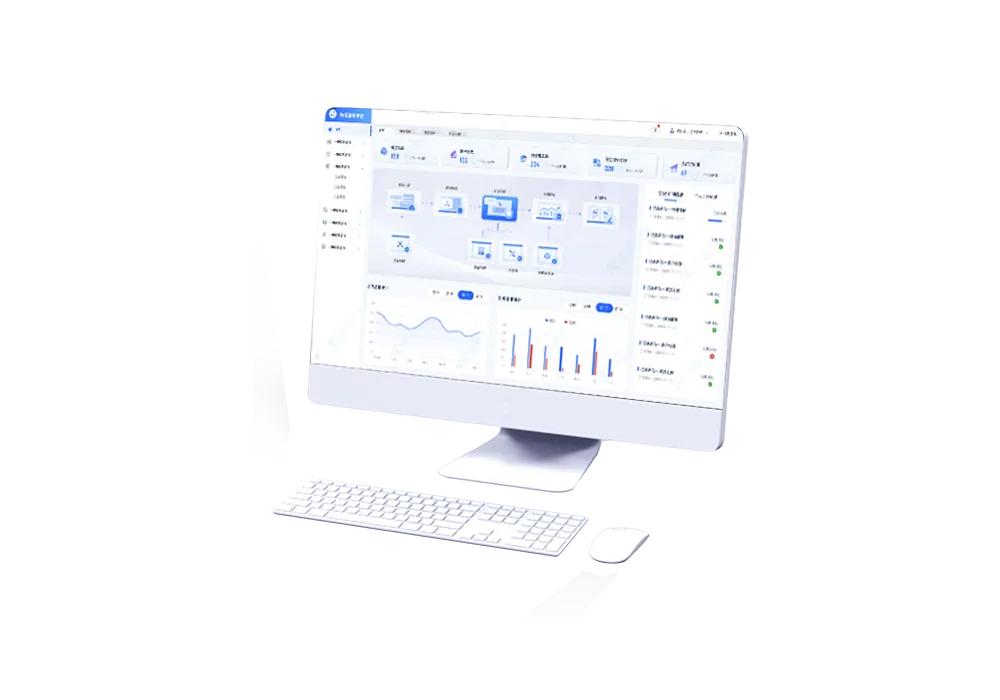
| 全生命周期管理 | 覆盖数据供应、应用开发、服务访问、行为监管全链路。 | 合规运营看板 | 可视化展示数据流量、风险、地域、出境与统一运营分析。 |
